

前言
進入 2026 年以來,國內外持續發生重大資訊外洩。特別是在 6 月到 10 月初之間,已公布的事件包括:Times Car(約 660 萬個帳號)、燒肉きんぐ(約 1,079 萬筆)、Aflac 生命(約 440 萬人)、丹麥住民登記資料庫(約 880 萬人)等。
本文將已公布的事件依照入侵手法分成 4 類,並以第一手資訊(各公司、主管機關、調查者本人之發表)作為出處整理。
調查日期為 2026 年 10 月 6 日,僅收錄 1 月到 10 月初之間已公布、且能確認出處的事件。
閱讀方式與出處分類
出處分成 2 種方式標註:
- 【一手】公布當事者(企業、部會),或負責調查的研究者本人頁面
- 【二手】新聞報導、解說文章;找不到一手資料者
未公布原因的事件,不以推測補齊,而是寫成「未公布」。
分類是依照公開資料中所述的主要入口決定;橫跨多種方式的事件則在備註中說明。
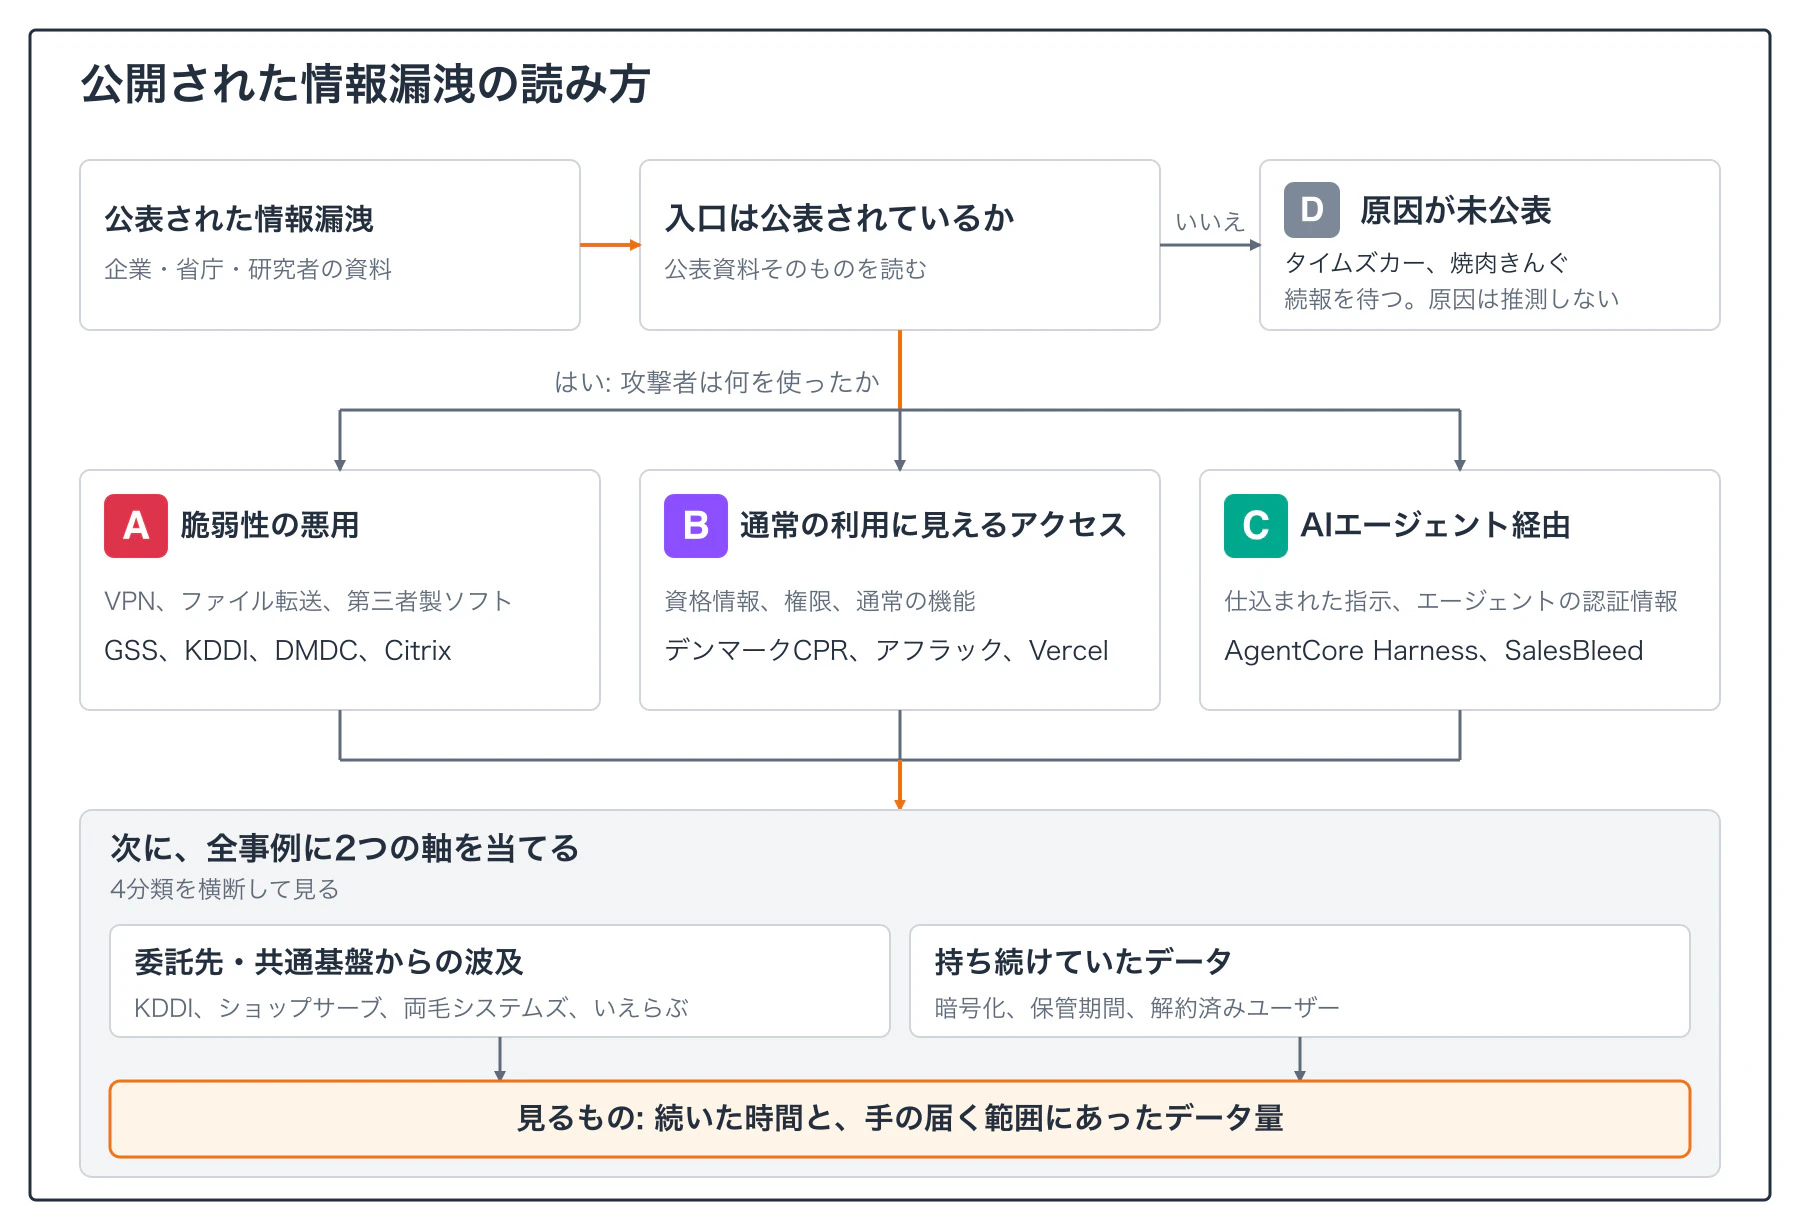
手法的 4 類
- A. 惡用弱點
- B. 看似正常使用的存取
- C. 經由 AI 代理程式
- D. 原因未公布
另外,所有分類還有 2 個橫向面向:
經由委外業者/共通平台擴散,以及持有資料的處理方式。
A. 惡用弱點
是從邊界設備、檔案傳輸系統、第三方軟體的已知弱點入侵。
事例規模入口出處數位廳 GSS(9/11 公布)約 24.6 萬筆 VPN 弱點。以維運人員帳號對大量檔案進行存取【一手】數位廳KDDI ISP 用郵件基礎設施(6/17 確認)電子郵件地址約 1,223 萬人分、密碼約 762 萬人分舊型第三方軟體的弱點【二手】INTERNET Watch美國國防部 DMDC(7/16 發現)約 300 萬人(其中已故者約 29.4 萬人)檔案共享系統的弱點。產品名稱未公布【二手】SecurityWeek、Military TimesCitrix NetScaler(9 月下旬)受影響組織數不明CVE-2026-88771 與 88772 已被實際利用【一手】英國 NCSCGSS 的公布資料中最引人注意的是發現的契機。
6 月 25 日偵測到「以維運人員帳號存取大量檔案」,之後在 7 月 9 日才確認入口是 VPN 弱點。
入口雖然是弱點,但內部行為看起來像是正常帳號操作。
這也是與下一類 B 的連結點。
DMDC 的筆數在報導中有出入。Military Times 引述 2 名相關人士報導為約 400 萬人;此處採用 SecurityWeek 的約 300 萬人(其中已故者約 29.4 萬人)。
B. 看似正常使用的存取
不是寫成惡用弱點,而是侵害過程中的行為,像是使用合法憑證或功能的正常操作,難以分辨。
丹麥官方明確寫的是「正規查詢權限遭到濫用」。
Aflac 的官方資料只寫了「與正常使用時相同」,並沒有寫成濫用正規權限。
我把 Aflac 歸在這一類,是我的判斷。
事例規模手法出處丹麥 CPR(9 月發生、10/5 公布)約 880 萬人民間企業持有的正規查詢權限遭到濫用【一手】研究、教育暨數位化部、CPRAflac 生命(6/10 開始、6/25 發現)約 440 萬人,其中約 22 萬人含帳戶資訊以與正常使用相同形式的存取,在短時間內大量查詢資料【一手】Aflac 生命 7/31 報告兩毛系統(8/12 入侵)大東瓦斯約 12.4 萬筆、伊勢崎市 3,789 筆等VPN 帳號遭濫用。勒索軟體【二手】資安對策 LabVercel(4/19 公布)部分客戶的環境變數透過第三方 AI 工具(Context.ai)入侵員工的 Google Workspace 帳號,並取得環境變數【一手】VercelShinyHunters 系活動(1/31 報告)未記載個別筆數以電話誘導員工,奪取 SSO 與 MFA,並註冊攻擊者的 MFA 裝置【一手】Google CloudAflac 的官方資料將原因整理為以下 3 點:
- 雖然有偵測與阻擋未授權存取的功能,但因存取形式與正常使用時相同,無法立即偵測
- 對短時間內大量查詢資料的監控與控制功能不足
- 在設計階段的資安審查與公開前滲透測試中,未能預想這種手法的風險
官方資料沒有寫到憑證被竊取。
二手整理有些會寫成「濫用正規帳號」,但一手資料真正提到的是:缺少能阻擋看似正常的大量查詢的機制。
丹麥方面,研究、教育暨數位化部的發表指出,是民間企業持有的正規查詢權限遭到濫用。
不過部長的發言(約 10 天內,來自小型公司卻出現異常不可能的查詢數量)只能在報導中確認,並未見於一手公告(Ritzau 配信)。
Google 的資料甚至把偵測指標寫到 log 欄位層級。
例如:若 Okta 的 MFA 註冊發生在密碼重設後 30 分鐘內,或 Google Takeout 匯出超過 500MB 等。
這是針對「通過驗證之後」的行為來設計監測。
C. 經由 AI 代理程式
這類是鎖定 AI 代理程式所持有的權限或認證資訊。
兩件都是研究者驗證結果,並非實際受害事件的通報。
事例手法狀況出處AWS AgentCore Harness(Unit 42,9/18 公開)把指示藏在客服工單中,由預設啟用的 shell 工具執行。從程序記憶體中取出執行角色的 JWT,並重複利用到下游 MCP 伺服器AWS 在 6/10 以「屬於共享責任模型範圍內」為由結案。未改程式【一手】Unit 42、【二手】CSASalesforce Agentforce「SalesBleed」(Zenity,9/24 公開)向 Web-to-Lead 表單送入惡意輸入,在代理程式處理期間,透過 DNS 外洩 CRM 資料Salesforce 已於 8/18 修補 URL 限制繞過。這條路徑已關閉【一手】ZenityAgentCore 的案例前提很明確。
在未指定允許工具的預設設定中,shell 工具以 root 權限執行。
Unit 42 建議:
- 由使用者端縮小可用工具範圍
- 將 vault 端權限降到最小
- 監控對外連線
AWS 會在 6/10 以此結案,是依據 CSA 解說文章中寫到的日期。
Unit 42 文章本身沒有日期,只能視為二手資料的記載。
D. 原因未公布
截至 2026 年 10 月 6 日,入口尚未公布的事件。
事例規模已公布內容出處Times Car(9/25 偵測)約 660 萬帳號9/25 9:07 偵測到,至 9/26 7:25 為止已封鎖途徑。密碼以不可復原形式保存。入侵途徑、弱點未公布【一手】Park24 第二報燒肉きんぐ(10/2 確認)約 1,079 萬筆官方 App 的會員管理系統。姓名、電子郵件、電話號碼等。密碼與付款資訊不在範圍內。原因調查中【一手】物語集團Shop Serve(5/21~8/1)8,853,839 筆(含同一人重複)伺服器上執行了惡意程式,購買者資訊被送往外部。入口未公布【二手】網路商店負責人論壇(筆數與經過;未確認 E-store 本身公告)大和證券的委外業者 Scara Communications(10/2~3)約 11 萬人對詢問管理伺服器的不正當存取。原因由委外業者調查中【二手】資安對策 Lab### Times Car 與 Seasar2
關於 Times Car,有人指出其使用了已停止支援的 Java 框架 Seasar2。
作為根據的是公開 HTML 中包含的識別字串。
就我確認的範圍而言,狀況如下:
- Seasar 專案的產品,除部分外已於 2016 年 9 月 26 日結束維護與支援(包含 Seasar2、Teeda)。出處為【一手】Seasar 專案
- Park24 的第二報中,沒有提到入侵途徑、弱點或框架
- 看得見識別字串,與它是否被用於入侵,是兩件不同的事,因果關係尚未公布
彙整這些指摘的 Qiita 文章(miruky 氏)也沒有直接斷定原因,而是清楚區分為推測。若後續公開再發防範措施,還需要再次確認。
橫向面向 1:委外業者/共通平台帶來的擴散
除了入口手法之外,單一處遭入侵卻擴散到多個委託方的結構也很明顯。
事例擴散方式出處Ielove CLOUD(4/5~6)不動產公司用雲端服務中,使用者帳號資訊被 Infostealer 等竊取,系統弱點也被惡用。受害對象包含不動產公司、入口網站營運企業、終端使用者【一手】Ielove GROUP 第二報KDDI ISP 用郵件基礎設施@nifty、BIGLOBE、J:COM 等 6 家共用同一基礎平台【二手】@ITShop Serve 波及使用商店。使用商店之一 PFU 公布,最多可能有 169,355 筆訂單資料受影響【一手】PFU(僅限 PFU 自身的筆數)兩毛系統波及大東瓦斯、伊勢崎市、名張近鐵瓦斯【二手】資安對策 LabVercel透過第三方 AI 工具遭入侵【一手】Vercel彙整日本國內上半年的件數之 Digital Arts 公布報告(【一手】出處,為該公司彙整)顯示,已公布的國內事件共有 727 件。
報告也寫到:面向不動產業的雲端服務遭不正當存取,波及 67 個組織;系統供應商遭勒索軟體攻擊,波及地方政府、大學等 25 個組織。
服務名稱與供應商名稱,並未出現在可確認的摘要中。
細項為:不正當存取 267 件、惡意程式感染 153 件、非業務用途/不當外洩 55 件。非業務用途/不當外洩是去年同期的 3.7 倍,其中 55 件有 14 件是由員工社群媒體貼文引發。
橫向面向 2:持續保有的資料
持有哪些資料、持到什麼時候、以什麼狀態保存,也會左右受害內容。
- DMDC 將未加密的個人資料放在檔案共享系統中,包含約 29.4 萬名已故者資料(【二手】SecurityWeek、Military Times;出處如前)
- Times Car 的外洩項目包含駕照影像等身分驗證文件資訊。和密碼不同,即使更改也無法使其失效(【一手】Park24 第二報)
- KDDI 的 ISP 用郵件基礎設施,也包含已解約使用者的資訊(【二手】@IT)
Times Car 的保存期間(退會後約 7 年)是二手資料引述 Park24 官方 FAQ 的內容(XenoSpectrum),我並未直接確認官方 FAQ 本身。對尚未完成加入手續者是否適用,也不明。
發現所需時間,以及持有資料的量
即使入口不同,在能確定期間的事件中,以下 2 點特別明顯。
這是我根據公開資訊所做的整理,案例數也不多,請將其視為趨勢觀察。
Times Car 與燒肉きんぐ因期間未公布,不列入此處。
發現(或通知委託方)前所需時間(出處見各表該列。DMDC 依前述二手資料)
- 丹麥:約 9 月中 10 天左右(報導基礎)
- Aflac:從 6/10 開始,到 6/25 發現,共 15 天
- Shop Serve:從 5/21 到 8/1,約 72 天
- 兩毛系統:從 8/12 入侵,到通知委託方(9/24)為止 43 天
- DMDC:從 2025 年 10 月到 2026 年 7 月 16 日,約 9 個月
持有資料的量只能從筆數推估。
大和證券的委外業者入侵時間很短,約 11.5 小時(10/2 20:33 左右到 10/3 8:01 左右),但仍涉及約 11 萬人。
沒有獨立資料可直接顯示其保有量;此例是要說明:即使時間很短,只要碰得到大量資料,損害也可能很大。
換句話說,和損害大小最相關的,不是
「被入侵」這件事本身,而是入侵後的行為持續了多久,以及在那段時間內碰到多少資料
這是我的解讀。
Aflac 的再發防止措施也提到,要強化大量存取的監控與控制,以及認證、授權機制。
尚未釐清的事項
- Times Car 與燒肉きんぐ的入口未公布
- 同時期(10/2 前後)的事件是否有共同攻擊者,從公開資料無法判斷
- 大和證券/Scara Communications、兩毛系統、KDDI、Shop Serve 的原始資料,無法確認到官方公告本身,因此以報導為出處
- DMDC 的筆數在報導之間有差異
- 經由 AI 代理程式的 2 件案例是研究者驗證結果,並非實際受害報告
- ShinyHunters 系列的受害組織名稱與數量,因無法在一手資料確認,所以未列出
已公布入口的事件,今後若有續報,分類也可能改變。
感謝閱讀到最後。
1) --- 會變成分隔線(上一行必須是空白)
2) # 會變成一級標題
3) ## 會變成二級標題
4) ### 會變成三級標題
5) **粗體文字**會顯示粗體文字
6) ```當第一行與最後一行會顯示程式碼
7) 請搜尋 Markdown 語法,了解各種格式

