


在以 AI 進行的網路攻擊中,從弱點公開到遭利用的時間,已經從「週」縮短到「天」。日本政府也在 2026 年 5 月的 Project YATA-Shield 中寫道,AI 的濫用使攻擊速度與規模劇烈增加。
那麼,遭利用的弱點資訊,何時才能用日文讀到呢?編輯部針對美國 CISA(網路安全暨基礎設施安全局)於 2026 年 9 月 1 日至 11 月 7 日納入 KEV(已知被利用弱點)目錄的弱點中,挑出 2026 年公開 CVE 紀錄的 74 件,逐一追蹤其英文與日文的公開位置。開頭的圖,就是把答案濃縮成一張圖。
答案是:濫用通常始於公開當天,而日文資訊會晚到。74 件中有 41%(30 件)在 CVE 紀錄公開前後 1 天內就被納入 KEV 目錄。英文的 NVD 在 2 小時內就收錄了全部 74 件,但日文的 JVN iPedia 中位數晚了 4.6 天,而 JPCERT/CC 發布警示的只有 15%。因此,不能等日文資訊,而要靠 AI 與自動化自行蒐集。國家於 2026 年 11 月 5 日發布的對策建議也提出了相同的做法。
本文是根據 IT 連携マップ(renkeimap.jp)的調查頁面 弱點資訊何時能以日文讀到? 改寫成的 Qiita 版本。量測方法與逐筆紀錄放在調查頁面中。前一篇調查 AI 攻擊只能用 AI 防守嗎 整理了 AI 在防守上要改變什麼;本文則是接著量測其中「掌握弱點」的速度。
1. 問題與答案
問題答案為什麼現在需要更快掌握弱點資訊?因為 AI 讓攻擊更快,弱點從公開到被利用的時間已縮短到週到天的尺度。政府也要求,應以更高速、更多量的弱點發現與修補為前提,強化對策。濫用是何時開始的?74 件中有 41%(30 件)在 CVE 紀錄公開前後 1 天內就進入 KEV 目錄。也就是說,約四成在公開當天就已確認遭濫用。弱點資訊多久後能以日文讀到?英文的 NVD 在 2 小時內收錄了全部 74 件。日文的 JVN iPedia 中位數為 4.6 天,而 JPCERT/CC 的警示只有 15% 發布。若想在不等待日文資訊的情況下先掌握,要怎麼做?每天蒐集產品供應商的資安公告與 KEV 目錄,並與自家的軟體組態資訊比對。英文摘要與比對可由 AI 與弱點管理工具自動化。若公司沒有每天蒐集的能力,編輯部營運的 IT 連携マップ資安資訊 可讓你只要選擇正在使用的技術,就能讀到相關公告的日文版本(第 9 節)。### 本文使用的用語
用語意義弱點軟體缺陷中,可能被攻擊利用者資安公告產品供應商(製造該產品的公司)發布的影響版本與修補方式公告CVE 紀錄針對每個弱點所附的編號(格式為 CVE-年-流水號)及英文摘要NVD美國國家標準與技術研究院(NIST)所維護的英文弱點資料庫KEV 目錄美國 CISA 發布、已確認遭濫用的弱點清單。KEV 為 Known Exploited Vulnerabilities 的縮寫JVN iPedia日文弱點對策資訊資料庫。由 JVN(JPCERT/CC 與 IPA)公開的警示JPCERT/CC就部分弱點以日文發布的呼籲。IPA 也會以「重要資訊安全資訊」名義發布軟體組態資訊自家使用的產品與版本清單2. 為什麼現在需要掌握弱點資訊的速度?

圖中並列了政府與大型企業對於 AI 與攻擊速度的看法。
發表單位所寫內容日本政府的 Project YATA-Shield(2026 年 5 月)AI 的濫用,讓攻擊速度與規模劇烈增加Google Cloud2025 年下半年,從弱點公開到被利用的時間已縮短為週到天英國的 NCSC(國家網路安全中心)從公開到被利用已縮短到天的尺度,而 AI 幾乎確定會再縮短美國的 CISA攻擊者使用 AI,會進一步縮短防守方從修補發布到遭利用之間的緩衝時間Cloudflare有實證碼在公開後 22 分鐘內就遭利用的案例日本政府要求,應以更高速、更多量的弱點發現與修補為前提,強化對策。Google Cloud 也表示,組織應朝向更自動化的防禦。若攻擊以天為單位到來,防守方也必須比天更快知道弱點。那麼,弱點資訊是由誰、在哪裡發布的呢?
3. 弱點資訊是誰、在哪裡發布的?

圖中顯示了弱點資訊公開後,英日文會分別被收錄到哪些地方。首先會在產品供應商的資安公告與 CVE 紀錄中公開,英文的 NVD 與 KEV 目錄會較早收錄,日文的 JVN iPedia 與警示則較晚收錄。
收錄處由誰發布可知道什麼資安公告產品供應商(製造該產品的公司)受影響版本與修補方式CVE 紀錄制定編號的機構弱點編號與摘要(英文)NVD美國國家標準與技術研究院(NIST)嚴重程度等分析(英文)KEV 目錄美國 CISA是否已確認遭濫用(英文)JVN iPediaJVN(JPCERT/CC 與 IPA)日文弱點對策資訊警示・重要資訊安全資訊JPCERT/CC・IPA部分弱點的日文說明KEV 目錄是 CISA 管理的已遭利用弱點正式來源,CISA 目標是在 24 小時內更新。那麼,這 74 件已遭利用的弱點實際上在哪裡、又在幾天內被收錄呢?
4. 遭利用的 74 件,是在哪裡、幾天內被收錄的?

圖中將 74 件依 CVE 紀錄公開後幾天內被收錄,按各收錄處堆疊呈現。
收錄處收錄件數速度NVD(英文)74 件全部2 小時內(中位數 0.8 小時)JVN iPedia(日文)69 件(93%)中位數 4.6 天,2 天內 15 件JPCERT/CC 警示11 件(15%)發布的案件中有 9 件在 2 天內IPA 的重要資訊安全資訊4 件4 件全都在 2 天內英文的 NVD 在 2 小時內就收錄了全部 74 件。日文警示若有發布,多半在 2 天內,但發布的只是一部分。JVN iPedia 則大多在數天後才收錄。
JVN iPedia 因系統維護自 2026 年 10 月 22 日起暫停,恢復時間未定。不過,即使只看維護前公開的 68 件,JVN iPedia 的中位數也是 4.7 天。4.6 天並不是因為停機而被拉長的數值。
統計方式如下。詳情請見調查頁面的 量測方法。
- 起點是 CVE 紀錄中所寫的公開時間。
- NVD 與 JVN iPedia 會顯示到分鐘,因此以小時計算。
- KEV 目錄與警示只提供日期,因此以翌日日期前都算作「2 天內」。
那麼,濫用到底有多快開始呢?
5. 濫用有多快開始?

圖中比較了公開附近就遭利用的比例,左邊是編輯部的 74 件,右邊是 CISA 的統計。
編輯部統計的結果是,74 件中有 41%(30 件)在 CVE 紀錄公開前後 1 天內就被納入 KEV 目錄。CISA 的統計也顯示,在已確認遭利用的弱點中,42% 是在公布當天遭利用,50% 在 2 天內遭利用。雖然數字的統計對象不同,但兩者都約是四成。
這 30 件之中,有 27 件被收錄到 JVN iPedia,中位數為 51 小時後。JPCERT/CC 警示則有 7 件。若等待日文資訊,從確認遭利用到得知之間會延遲數天。修補尚未推出前就遭利用的弱點,稱為 零日漏洞。那麼,逐件來看,資訊是怎麼傳遞的呢?
6. 逐件來看,是怎麼傳遞的?
弱點CVE 紀錄公開NVDKEV 目錄JVN iPediaJPCERT/CC 警示PHP(CVE-2026-109618)10/21 22:480.5 小時後10/2610/23 18:45(43.9 小時後)10/22Citrix NetScaler(CVE-2026-88772)9/28 1:091.1 小時後9/27(美國東部)9/29 15:41(38.5 小時後)9/28Brotli(CVE-2026-111497)10/22 22:350.7 小時後10/2710/27 13:38(111 小時後)10/26WordPress 核心(CVE-2026-119977)10/31 14:330.7 小時後11/311/7 時點仍無無SonicWall VPN 設備(CVE-2026-19868)11/7 4:030.2 小時後11/6(美國東部)11/7 時點仍無無表中的時間為日本時間,KEV 目錄的日期為美國東部時間。PHP 與 Citrix 在公開翌日之前就已發布 JPCERT/CC 警示,IPA 的重要資訊安全資訊也在同一天發布。WordPress 核心與 SonicWall VPN 設備在 2026 年 11 月 7 日時,仍未出現在 JVN iPedia 或任何警示中。
PHP 弱點造成業務系統停止的時間,已整理在調查頁面 什麼是預防性停機——業務系統停了幾小時 中。那麼,各國是如何決定應對速度的呢?
7. EU、美國、日本如何決定速度?

圖中把 EU、美國、日本的速度規範與起點及義務對象並列。
EU 的《網路韌性法》要求製造商在察覺遭濫用的弱點後 24 小時內提出早期警告,並在 72 小時內通知(自 2026 年 9 月 11 日起)。美國的 BOD 26-04 指令要求聯邦機關在 3 天內修補可由外部到達、可完全接管、且可自動化攻擊的弱點。日本則將公開日的目安定為 JPCERT/CC 首次嘗試聯絡開發者之日後 45 天。
由於起點與義務對象不同,不能單純把數字橫向攤開比較速度。國家於 2026 年 11 月 5 日發布的公告也要求各組織自行決定應對優先順序與期限。各國規範的詳細內容,請參閱調查頁面的 各國規範詳情。那麼,不等待日文資訊,要怎麼先知道呢?
8. 不等日文資訊,要怎麼知道?

圖中將國家網路統籌室 2026 年 11 月 5 日公告中的對策範例整理成 4 個步驟。該公告也寫道,攻擊者很可能使用 AI 進行目標偵查與入侵。
順序內容國家公告中的對策範例1建立軟體組態資訊(使用中的產品與版本清單)作為比對前提2每天蒐集資安公告與 KEV 目錄,英文內容交給 AI 摘要從實際已確認遭濫用的弱點開始,優先確認受影響範圍3與組態資訊比對,迅速識別影響與軟體組態資訊比對,迅速確認是否受影響及其範圍。活用弱點管理工具4套用修補,或以暫時緩解措施過渡例如停用受影響功能或限制存取等暫時緩解措施國家 Project YATA-Shield 也要求積極將高效能 AI 用於網路防禦。每天的蒐集與比對則交給 AI 與弱點管理工具。日文警示與 JVN iPedia 則用於確認與對內說明。
停止支援的軟體不會再有修補,因此即使比對也無法修補。國家的公告也將繼續使用已停止支援的軟體,列為可能導致資訊外洩的原因之一。那麼,若公司沒有每天蒐集的能力,該怎麼辦呢?
9. 沒有每天蒐集能力的公司,該怎麼辦?
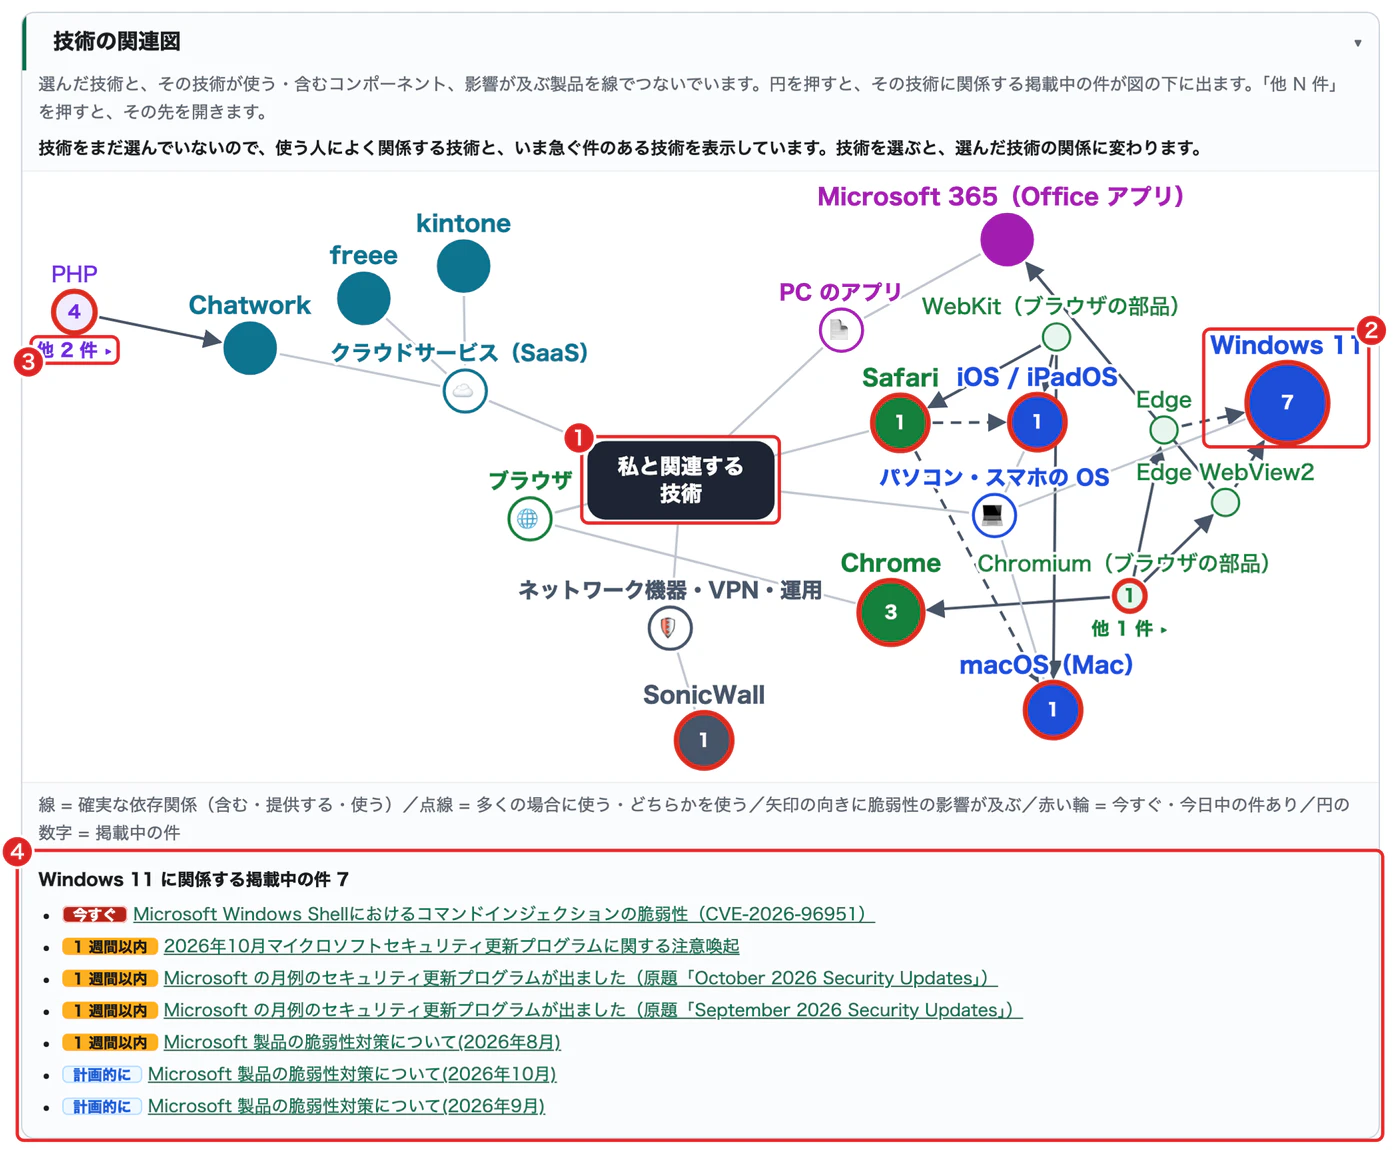
圖中是編輯部營運的 IT 連携マップ資安資訊「技術關聯圖」畫面(2026 年 11 月 8 日,角色為「使用者」)。
在沒有專職資訊系統人員,或一人兼任多職的中小企業裡,要每天蒐集產品供應商的資安公告並不容易。更何況,哪些公告與自家公司有關,也不容易判斷。
政府建議採用 AI 與自動化對策。國家網路統籌室在 Project YATA-Shield(2026 年 5 月 18 日)中寫道:「包含積極將高效能 AI 用於網路防禦在內,必須儘速推進強化對策。」2026 年 11 月 5 日的公告也將「必要時,活用可自動化弱點偵測的弱點管理工具」列為對策範例。
IT 連携マップ資安資訊可免費使用。它彙整了產品供應商(Google 的 Chrome Releases 與 Android、Mozilla、Microsoft 的每月更新、Oracle、Node.js、WordPress.org)、日本的 IPA・JPCERT/CC・JVN,以及美國 CISA 的 KEV 目錄公告,並依急迫程度排序。其目標是在公告後 15 分鐘內上架;實際速度目前尚未量測。
依圖中的編號來看,可了解以下內容。
- 當還沒選定技術時,中央的「與我相關的技術」會顯示與你的角色最相關、以及有急件的技術。選擇你正在使用的技術後,畫面會切換為該技術的關聯。若選擇某個產品,該產品所包含或使用的元件案件也會顯示。
- 圓圈中的數字是與該技術相關、已上架案件的數量。紅圈表示有「立即」或「今天內」的案件。箭頭方向表示弱點影響的流向。比如 Chromium 的弱點會經由 Edge 與 Edge WebView2 影響到 Windows 11。
- 按下「其他 N 件」可展開後續技術。
- 按下圓圈會在圖下方顯示與該技術相關的上架案件清單。圖中 Windows 11 的 7 件會依急迫程度排序。點選案件可跳到下方案件說明,閱讀不同角色該做什麼以及期限。新蒐集的案件還會附上公告摘錄(英文公告會附 AI 參考翻譯與原文連結)。
此外,也可以不必每天自己上站,而是直接接收,或交給 AI 蒐集。
- 電子郵件與瀏覽器通知:登入後即可免費使用,無需註冊。可透過電子郵件接收你選定技術的新上架案件、變更為「立即」的案件,以及所選版本在支援終止前 90、30、7 天與當天的提醒(每天最多 6 封,超過者次日送達)。也可在通知設定中開啟瀏覽器通知。
- RSS(Atom):可送達 RSS 閱讀器、Slack、Teams、Outlook。RSS URL 可從頁面中的「透過 RSS/API 接收」複製。
- API 與 MCP:只要將你正在使用的技術名稱(如「PHP」「Windows 11」)傳給 MCP 的 https://renkeimap.jp/mcp(無需帳號與金鑰)中的
renkeimap_security,AI Agent 就能讀取相關案件。也提供 API(JSON Feed)。Claude Code、Gemini CLI、Antigravity、Codex 的設定方式,見 GitHub 上的 MaxOurC/renkeimap。
英文公告的日文摘要與各角色該做什麼,都是由 AI 生成,尚未經人工事前審核。數字、CVE、版本則只保留原文中存在的內容。若有錯誤,會在發現後由人工修正。
也請把本文分享給你平常使用的 AI。比如可以搭配本文網址詢問:「我們公司使用 Windows 11 與 WordPress。請根據這篇文章告訴我應該做什麼。」如此便能與 AI 一起思考適用於自家公司的步驟。
10. 想更深入了解
想知道的內容閱讀處量測方法、逐筆紀錄、各國規範細節調查頁面 弱點資訊何時能以日文讀到?你正在使用的產品之弱點與修補公告IT 連携マップ資安資訊AI 如何改變防守調查頁面 AI 攻擊只能用 AI 防守嗎AI 如何增加攻擊調查頁面 「AI 攻擊急增」到底增加了什麼一次出典・參考文獻
資料發表單位連結因應 AI 性能高度化的網路安全對策強化關於 ~Project YATA-Shield~(2026 年 5 月 18 日)內閣官房 國家網路統籌室等相關省廳cyber.go.jp2026 年 11 月 5 日的公告內閣官房 國家網路統籌室cyber.go.jpCloud Threat Horizons Report 2026 年上半年版Google Cloudservices.google.com到 2027 年為止 AI 對網路威脅影響的評估英國 NCSCncsc.gov.uk具約束力的運作指令 BOD 26-04美國 CISAcisa.govBOD 26-04 的實施指南美國 CISAcisa.govBOD 22-01(已撤銷)美國 CISAcisa.govKEV 目錄美國 CISAcisa.gov應用程式安全報告 2024 年版Cloudflareblog.cloudflare.com網路韌性法(Cyber Resilience Act)第 14 條歐盟eur-lex.europa.eu資訊安全早期警戒夥伴關係指南IPA・JPCERT/CCipa.go.jpJVN iPedia 與 MyJVN 暫時停止服務公告(2026 年 10 月 22 日)JVNjvn.jp引述的原文已於 2026 年 11 月 7 日重新取得並確認。逐行原文與出典已公開於調查頁面 弱點資訊何時能以日文讀到?。
讀者問卷進行中
如果你希望這個主題被更深入探討,請對文章按下「喜歡」。我們會依照按讚數較多的主題順序持續進行追加調查,並以新文章通知結果(追蹤即可收到通知)。
【可轉載】關於本文轉載
本文的文字與圖表皆可轉載。圖片請不經修改直接使用。轉載時請於出處標示本文完整版本 『弱點資訊何時能以日文讀到?』(renkeimap.jp)的連結。無需事先聯絡。
※ 作者曾任職於日立系 IT 供應商、長照軟體供應商、大學醫院 IT 部門,現為獨立工作者,一邊支援中小企業的 IT/DX,一邊以第一手資料調查業務系統的「連結關係」。文中的「編輯部」指的是作者所屬的 IT 連携マップ編輯部。若發現錯誤,請透過 更正窗口(免費、無需帳號)聯絡;更正紀錄也有公開。
1) --- 會變成分隔線(上一行必須是空白)
2) # 會變成一級標題
3) ## 會變成二級標題
4) ### 會變成三級標題
5) **粗體文字**會顯示粗體文字
6) ```當第一行與最後一行會顯示程式碼
7) 請搜尋 Markdown 語法,了解各種格式


