

如果你今天收到一封主旨為 「強制使用者驗證」、且只有 12 小時期限的電子郵件,請不要點擊連結。
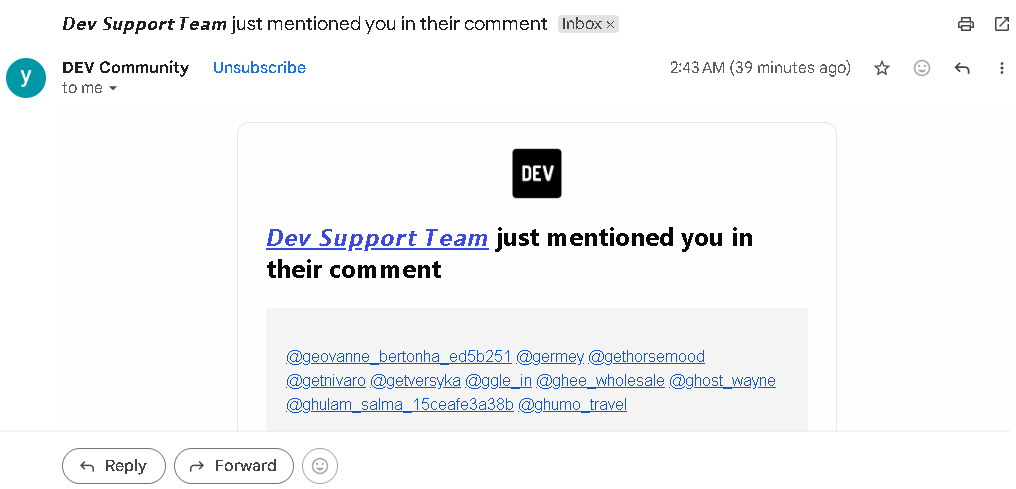
我今天早上收到 DEV.to 的電子郵件通知,內容顯示一位名為 𝘿𝙚𝙫 𝙎𝙪𝙥𝙥𝙤𝙧𝙩 𝙏𝙚𝙖𝙢 的使用者在留言中提到了我。打開貼文後,我發現一場大規模的釣魚攻擊,已經成功入侵這個平台。
以下是這起詐騙的完整技術拆解:它如何運作、為什麼你會收到這封信,以及你應該怎麼做。
🚩 攻擊解剖
1. 假貼文與假帳號
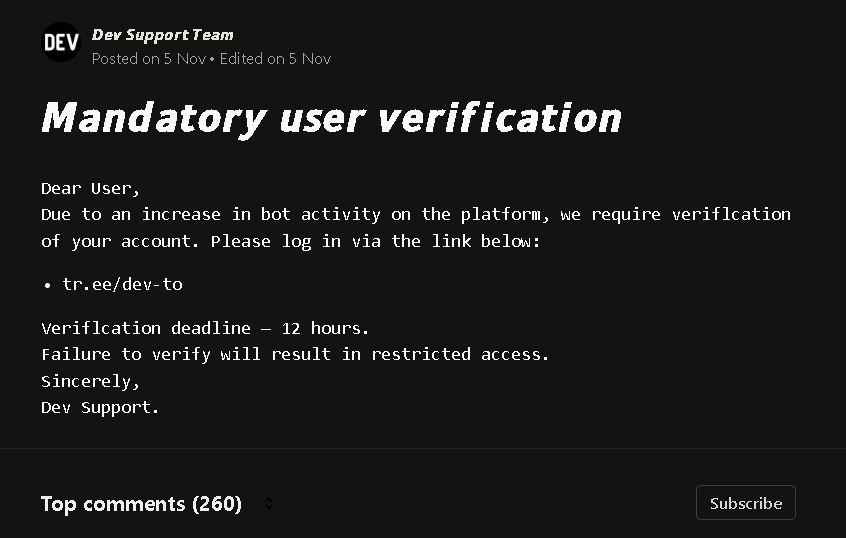
詐騙者建立了一篇標題為「強制使用者驗證」的貼文。作者名稱使用 Unicode 字元(𝘿𝙚𝙫 𝙎𝙪𝙥𝙥𝙤𝙧𝙩 𝙏𝙚𝙖𝙢)來繞過文字過濾器,讓它看起來像是官方的 DEV 管理員。這個帳號本身是一個機器人帳號(例如 @gfdgfsgfdsgf)。
2. 濫用提及系統
你收到的不是駭客直接寄來的電子郵件,而是來自 DEV.to 的自動通知,因為駭客在留言中大量標註了數百名使用者。這個平台合法的電子郵件系統被武器化,直接把威脅送進了你的收件匣。
3. 惡意連結
貼文要求你透過第三方短網址登入:tr.ee/dev-to。
紅旗警訊: DEV.to 絕不會使用短網址來進行驗證或登入。如果你點擊它,你會被重新導向到一個幾乎一模一樣的 DEV.to 登入頁面,目的就是竊取你的憑證(釣魚)。
4. 心理操縱手法
這篇貼文使用了典型的社交工程技巧:刻意製造急迫感(「12 小時期限」)以及恐懼(「若未驗證,將限制存取」),讓你在思考之前就先採取行動。
5. 隱藏證據
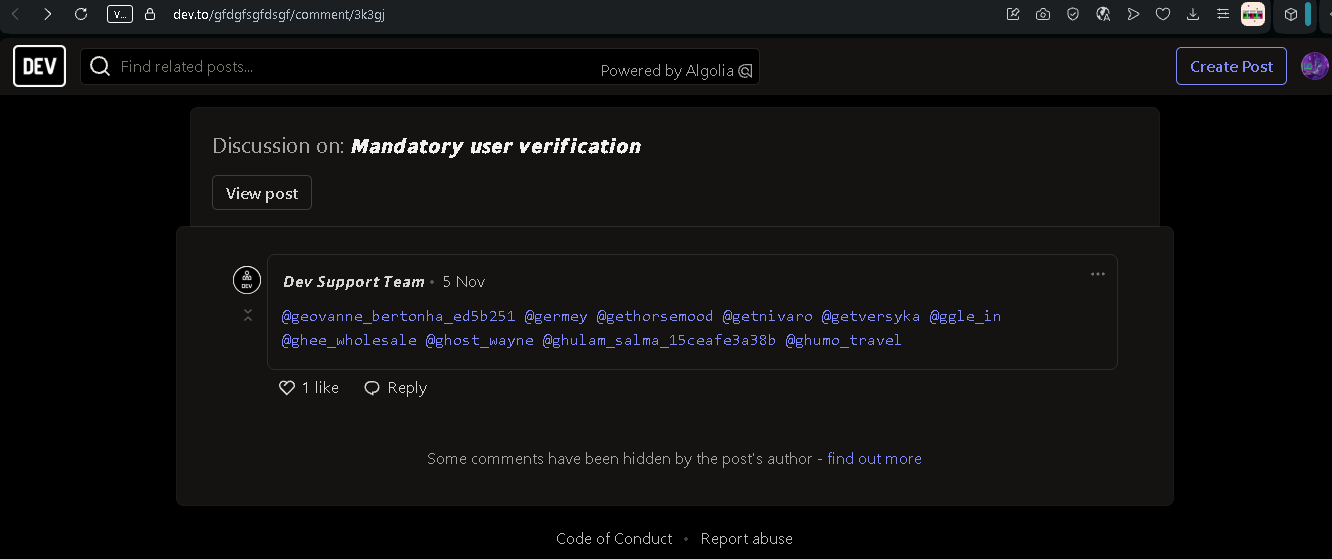
機器人會大量留言,把貼文埋掉。如果你查看留言,會發現那些詢問「這是真的嗎?」的正常使用者留言,已被貼文作者隱藏,讓其他人看不到任何質疑。
🛡️ 如何保護自己
- 絕對不要用短網址登入: 如果電子郵件要你點擊
bit.ly、tr.ee或tinyurl連結來登入,那就是詐騙。 - 檢查網址: 官方網域是
dev.to。在輸入密碼之前,務必確認根網域是否正確。 - 不要驚慌: DEV.to 絕不會在沒有事先警告的情況下,威脅要在 12 小時內刪除你的帳號。
- 檢舉並封鎖: 使用 DEV.to 貼文上的「檢舉濫用」按鈕。
🔧 DEV.to 需要修正的地方(給 DEV 團隊)
雖然社群持續保持警覺,但這次事件也凸顯了幾個關鍵的基礎架構弱點:
- 提及頻率限制: 不應允許新帳號在單一留言中提及 100 名以上使用者。
- Unicode 同形異義字防護: 使用數學字母數字符號(
𝘿𝙚𝙫)的名稱應被標記或正規化,以防止冒充。 - 電子郵件清理: 如果主貼文已被社群標記,DEV.to 或許可以在提及通知信中加入自動警示橫幅。
各位開發者,請務必保重。不要讓 API 或機器人催促你交出自己的憑證。
你也收到了這封信嗎?歡迎在下方留言告訴我(如果留言還看得到的話 👀)。
Ping:@devteam @ben
原文出處:https://dev.to/ggle_in/how-hackers-weaponized-devtos-mention-system-to-spread-a-phishing-scam-1j7c
1) --- 會變成分隔線(上一行必須是空白)
2) # 會變成一級標題
3) ## 會變成二級標題
4) ### 會變成三級標題
5) **粗體文字**會顯示粗體文字
6) ```當第一行與最後一行會顯示程式碼
7) 請搜尋 Markdown 語法,了解各種格式


